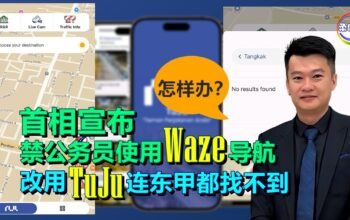


(新山21日讯)丹绒比艾区国会议员拿督斯里黄日昇质问政府,是否掌握具体安全风险和技术证据,鉴定导航应用程式Waze出现网络安全漏洞,以及作为替代选择的本土应用程式TuJu“绝对安全”。
他认为,不能因为一个软件来自外国就自动假设不安全,也不能因为另一个软件是本地开发就自动假设安全。网络安全最终看的是技术、制度和审计。
黄日昇也是马华副总会长。他今日发文告指出,政府以数据及行动资料安全为由,即日起禁止公务员使用导航应用程式Waze。
他说,保护国家资讯及公务人员敏感数据的出发点可以理解,但既然这是由首相拿督斯里安华主持的国家网络安全委员会所作出的“全国性公务体系决定”,政府就有责任向人民说明,究竟掌握了什么具体安全风险和技术证据。
大动作下令公务员禁用Waza
人民担忧未来也被禁用
黄日昇认为,当局也必需在鼓励国人使用替代应用程式前,先确认及掌握相关应用程式的背景,不是贸然发出指令。
他说,政府下令全体公务员禁用是非常大的动作,这也让人民担心,最终是否人民也同样被禁用。
勿把“可能有风险”
讲成“已发生事件”
黄日昇说,导航应用确实涉及高度敏感的个人资料,包括实时位置、行驶路线、目的地及移动模式,因此公务员,尤其涉及国防、执法、安全及政府机密工作的人员,理应拥有更严格的数据安全规范。
“政府目前最需要交代的是,NACSA或国家网络安全委员会是否已经进行正式技术风险评估,有没有发现数据外泄、未经授权访问、敏感行动路线被取得,或者其他具体的网络安全漏洞。”
他强调,如果政府掌握了证据,就请公开能够公开的部分,让公务员和人民知道为什么必须立即禁用。
他说,如果目前只是基于公司注册地、法律管辖权或潜在风险采取预防措施,也应该清清楚楚说明,而不要把“可能有风险”讲成“已经发生安全事件”。”
公务员下班后私人时间
是否同样禁止使用Waze
黄日昇指出,Waze在2013年已被Google收购,因此政府也必须说明,这次评估究竟针对Waze Mobile Ltd本身、其数据储存及法律管辖结构,还是针对整个Google生态系统的数据处理模式。
“政府应该公布一份清楚的公务员导航及定位应用安全指南,包括哪些级别公务员受到限制、禁令是否只适用于公务手机和官方任务、私人手机下班后是否同样禁止,以及公务员如何避免在执行敏感任务时暴露位置资讯。”
“本地开发”不等于“绝对安全”
黄日昇也指出,政府推荐本地TuJu作为替代选择是可以支持的方向,但“本地开发”本身并不自动等于“绝对安全”。政府应该同步公开TuJu的数据储存地点、权限要求、加密标准、第三方审计、资料保存期限及是否曾接受独立网络安全测试。
“我们不能因为一个软件来自外国就自动假设不安全,也不能因为另一个软件是本地开发就自动假设安全。网络安全最终看的是技术、制度和审计,不是护照。”
↓↓最近新闻↓↓